最近、「Googleアカウントが乗っ取られた結果、そこに保管されていたパスキーが悪用され、証券会社に不正ログインされた」という報道が話題となりました。
日本証券業協会や大手証券会社も注意喚起を出しており、不安を感じた方も多いのではないでしょうか。
「パスキーは安全と言われていたのに、なぜ?」
「パソコン(Windows 11)で証券会社のパスキーを使っているけれど、自分も危険にさらされているの?」
結論から言うと、現時点の一般的な仕組みにおいて、Windows 11の「Windows Hello」で管理しているパスキーは、今回の手口による直接的な影響を受けにくい構造になっていると考えられます。
しかし、セキュリティの世界に「絶対」はありません。
この記事では、なぜ機種変更を便利にする機能があだとなってしまったのかという背景と、現時点におけるWindows 11環境の位置づけ、そして今後の向き合い方について整理してみます。
※この記事はAI(Gemini 3.8 Flash)に確認しながら執筆しました。技術的な内容の正確性については、個人の責任においてご参考いただくようお願いいたします。
パスキーについては、こちら↓で解説してます。
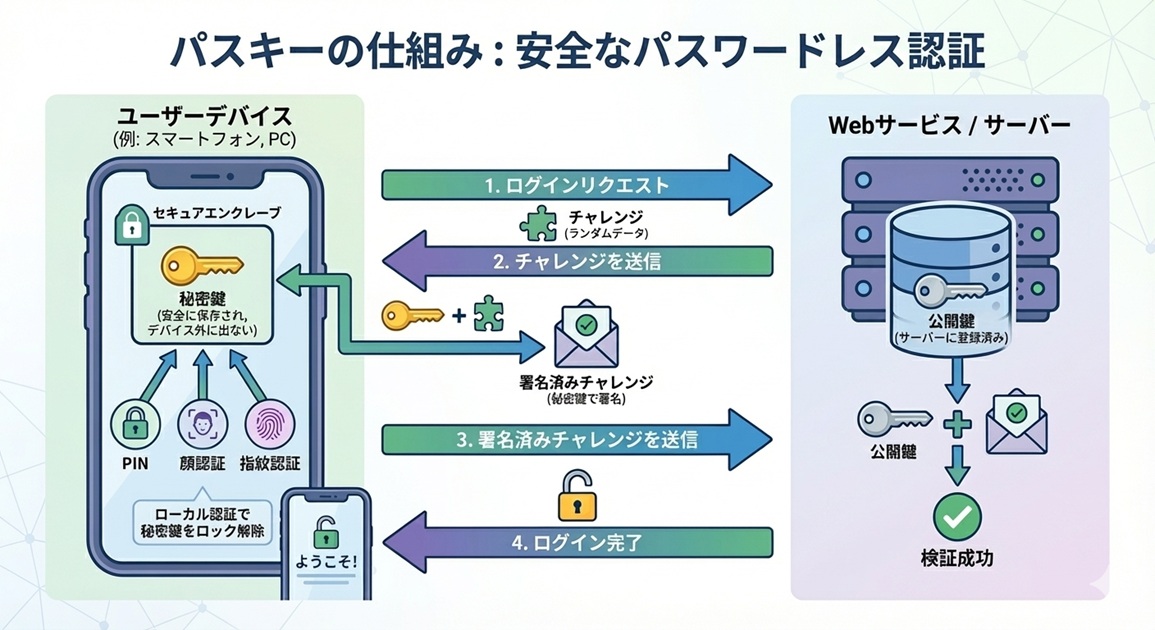
「機種変更を楽にする便利機能」があだとなった手口の背景
今回の件で最も注目すべき点は、「パスキー自体の暗号技術が破られたわけではない」という点です。
では、なぜ第三者にログインされてしまったのでしょうか。
そこには、「利便性とセキュリティのトレードオフ(両立の難しさ)」がありました。
かつてのパスキー:安全だが不便だった
もともと初期のパスキー技術(FIDO)は、登録した「その端末1台だけ」に鍵を固定する仕組みでした。
非常に強固でしたが、「スマホが水没・故障したときに二度とログインできなくなる」「機種変更のたびに再設定や郵送手続きが必要」という大きな不便さがあり、一般への普及の壁となっていました。
クラウド同期の登場と、今回の落とし穴
そこでGoogleやAppleなどのプラットフォーマーが導入したのが、「クラウド同期型(マルチデバイス対応)のパスキー」です。
GoogleアカウントやAppleアカウントを介してクラウド上で鍵を共有することで、新しいスマホに買い替えても自動で鍵が引き継がれるという、非常に便利な仕組みへと進化しました。
しかし、今回の事件ではこの便利機能があだとなってしまいました。
【悪用された流れのイメージ】
① 被害者がフィッシング詐欺等で「Googleアカウントのログイン情報」を盗まれる
  ↓
② 攻撃者が自分のスマホに、盗んだGoogleアカウントでログインする
  ↓
③ 「機種変更した新しい端末」とみなされ、証券会社のパスキーが攻撃者のスマホに自動同期される
  ↓
④ 攻撃者のスマホから、正規のパスキーを使って証券会社へ侵入されてしまう
「大元のGoogleアカウントを突破されると、そこに預けていた他の重要サービスの鍵までまとめて引き渡してしまう」という、同期機能の盲点を突かれた形と言えます。
Windows 11(パソコン)で使っている場合はどうなのか?
では、パソコン(Windows 11)で証券会社のパスキーを使っている場合はどう考えればよいでしょうか。
現時点の仕様において、Windows 11の標準機能である 「Windows Hello(顔認証・指紋認証・PINコード)」 を使って作成したパスキーは、スマホのようなクラウド同期のリスクを直接受けにくい仕組みになっています。
パソコン本体の「ハードウェア」に鍵が留まる構造
Windows Helloで管理されるパスキーは、原則としてパソコン内部のセキュリティチップ(TPMチップなど)に紐付けられており、Googleや外部のサーバーに自動アップロード(同期)される設計にはなっていません。
そのため、現時点の環境下では、仮にGoogleアカウント側で何らかのトラブルがあったとしても、「自宅のパソコンの中だけに存在する鍵」がネットワーク経由で第三者の端末に降ってくる可能性は極めて低いと考えられます。
あなたのパスキーの保管場所を確認してみる
パソコンでパスキーを利用している場合でも、実際にどこで管理されているかによって状況が異なる可能性があります。
見分けるポイント
証券会社にログインする際、どのような認証画面が表示されるか確認してみてください。
- Windowsの青い枠(Windows HelloのPIN入力や生体認証)が出る場合
- パソコン本体(ローカル環境)に鍵が保持されている可能性が高いです。
- ブラウザ上で「Google パスワードマネージャー」のポップアップが出る場合
- Googleアカウントに紐づいて保存されている可能性があります。
- 気になる方は、ブラウザから Google パスワードマネージャー を開き、証券会社の名前がリストに含まれているか確認してみるのもひとつの方法です。
今後のセキュリティは「変化していく」前提で備える
現時点では「Windows 11のパソコン単体で保持しているパスキーは比較的影響を受けにくい」と言えますが、今後も未来永劫安全とは限りません。
- ブラウザやOSの仕様変更の可能性
- 各社は利便性を高めるため、PCとスマホ間でのパスキー共有機能を日々アップデートしています。今後、意図しない同期設定が追加される可能性も否定できません。
- マルウェア(ウイルス)などの別経路
- アカウントの乗っ取りではなく、パソコン自体がウイルス感染して遠隔操作されたり情報を盗まれたりするリスクは常に存在します。
今から意識しておきたい予防策
過度に恐れる必要はありませんが、以下の基本を押さえておくことが大切です。
- 大元のアカウント(Google等)の守りを固めておく
- スマホでも同じアカウントを使っているなら、2段階認証(認証アプリやパスキーなど)をしっかり有効にしておきましょう。Googleアカウントの各設定項目の意味をAIに聞いて理解しておくことをおすすめします。
- 身に覚えのないログイン要求は絶対に承認しない
- 自分が操作していないタイミングでスマホに「ログインしようとしていますか?」などの通知が届いた場合は、絶対に許可しないでください。
- OSやブラウザを常に最新状態に保つ
- セキュリティの仕組みは攻撃と防御のいたちごっこです。アップデート通知が来たら放置せず、こまめに更新を適用しましょう。
まとめ
今回の証券口座への不正ログイン報道は、「便利さのために導入されたクラウド同期機能が、アカウント乗っ取りによって悪用されてしまった」という、デジタル社会における利便性と安全性の難しさを浮き彫りにした事例と言えます。
現時点において、Windows 11のローカル(Windows Hello)で管理されているパスキーは、この同期被害の直接的な影響を受けにくい構造と考えられますが、技術や攻撃手口は常に変化しています。
「パスキーだから絶対安心」と思い込まず、仕組みを理解したうえで、大元のアカウント管理やパソコン自体のセキュリティ対策を怠らないようにしたいところです。